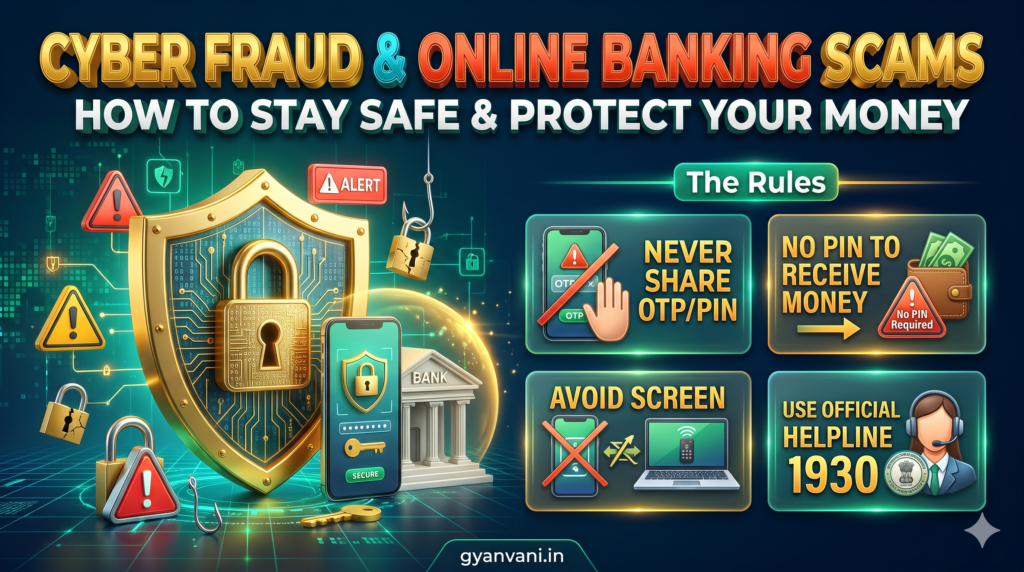
साइबर फ्रॉड और ऑनलाइन बैंकिंग स्कैम से कैसे बचें? जानिए प्रमुख तरीके, नए नियम और हेल्पलाइन नंबर
मेटा विवरण (Meta Description): साइबर फ्रॉड और ऑनलाइन बैंकिंग धोखाधड़ी से कैसे बचें? जानिए फिशिंग, डिजिटल अरेस्ट, यूपीआई स्कैम और सिम स्वैप से सुरक्षा के 10 अचूक नियम, आरबीआई की जीरो लायबिलिटी पॉलिसी और 1930 हेल्पलाइन पर शिकायत दर्ज करने की पूरी प्रक्रिया।
भारत में डिजिटल क्रांति के चलते यूपीआई (UPI), नेट बैंकिंग और मोबाइल वॉलेट ने हमारे वित्तीय लेन-देन को जितना आसान और तेज़ बनाया है, उतनी ही तेज़ी से साइबर अपराधियों के तौर-तरीके भी चालाक और तकनीकी रूप से उन्नत हो चुके हैं। आज के समय में अपराधी किसी बैंक के वॉल्ट को तोड़ने के बजाय आम नागरिकों की असावधानी, डर या लालच का फायदा उठाकर उनके बैंक खातों से मेहनत की कमाई उड़ा रहे हैं।
केंद्रीय गृह मंत्रालय के भारतीय साइबर अपराध समन्वय केंद्र (I4C) के आंकड़ों के अनुसार, देश में प्रतिदिन हज़ारों लोग किसी न किसी प्रकार के डिजिटल फ्रॉड का शिकार होते हैं। इस स्थिति में केवल तकनीकी सुरक्षा उपाय पर्याप्त नहीं हैं, बल्कि हर इंटरनेट उपयोगकर्ता का जागरूक होना अनिवार्य है।
इस विस्तृत गाइड में हम ऑनलाइन बैंकिंग से जुड़े प्रमुख स्कैम, अपराधियों के काम करने के तरीके, उनसे बचने के 10 अचूक नियम, आरबीआई (RBI) की गाइडलाइंस और फ्रॉड होने की स्थिति में अपनाए जाने वाले ‘गोल्डन ऑवर एक्शन प्लान’ को विस्तार से समझेंगे।
साइबर फ्रॉड और ऑनलाइन बैंकिंग स्कैम क्या है?
ऑनलाइन बैंकिंग फ्रॉड वह अवैध वित्तीय प्रक्रिया है, जिसमें साइबर अपराधी इंटरनेट, दुर्भावनापूर्ण सॉफ़्टवेयर (Malware), फ़र्ज़ी वेबसाइट्स या सोशल इंजीनियरिंग (मानसिक छल) के माध्यम से किसी व्यक्ति के बैंक खाते, क्रेडिट/डेबिट कार्ड या यूपीआई आईडी तक अनधिकृत पहुंच बनाकर पैसे चुरा लेते हैं।
पारंपरिक डकैती और साइबर अपराध में सबसे बड़ा अंतर यह है कि यहाँ अपराधी आपके सामने नहीं आता। वह तकनीक की आड़ में बैठकर आपको खुद ऐसे कदम उठाने पर मजबूर करता है, जिससे आपके बैंक खाते से पैसे कट जाएं।
भारत में सबसे ज्यादा होने वाले 7 खतरनाक बैंकिंग स्कैम
साइबर ठग लोगों को फंसाने के लिए अलग-अलग मनोवैज्ञानिक और तकनीकी हथकंडे अपनाते हैं। वर्तमान में प्रचलित सबसे आम स्कैम निम्नलिखित हैं:
1. डिजिटल अरेस्ट स्कैम (Digital Arrest Scam)
यह हाल के वर्षों का सबसे संगठित और भयावह स्कैम बनकर उभरा है।
-
अपराधी का तरीका: पीड़ित को एक अज्ञात नंबर से फोन आता है जिसमें कॉलर खुद को सीबीआई (CBI), प्रवर्तन निदेशालय (ED), नारकोटिक्स ब्यूरो (NCB) या राज्य पुलिस का बड़ा अधिकारी बताता है।
-
कहानी: पीड़ित से कहा जाता है कि उसके नाम से विदेश (जैसे ताइवान या कंबोडिया) भेजा गया एक पार्सल पकड़ा गया है, जिसमें ड्रग्स, नकली पासपोर्ट या गैर-कानूनी सामग्री पाई गई है।
-
दबाव: पीड़ित को स्काइप (Skype) या व्हाट्सएप वीडियो कॉल पर जोड़ा जाता है, जहाँ पीछे का बैकग्राउंड बिल्कुल असली पुलिस स्टेशन जैसा दिखता है। अपराधी कानूनी नोटिस और सुप्रीम कोर्ट के नकली आदेश पत्र दिखाकर पीड़ित को घर में कैमरे के सामने बैठने के लिए मजबूर करते हैं (जिसे वे ‘डिजिटल अरेस्ट’ कहते हैं) और केस रफा-दफा करने या ‘वेरिफिकेशन डिपॉजिट’ के नाम पर लाखों रुपये अपने खातों में ट्रांसफर करवा लेते हैं।
2. यूपीआई क्यूआर कोड और ‘कलेक्ट रिक्वेस्ट’ फ्रॉड
यूपीआई की कार्यप्रणाली को ठीक से न समझने वाले नए उपयोगकर्ता इसका शिकार बनते हैं।
-
अपराधी का तरीका: OLX या सोशल मीडिया पर सामान बेचने वालों को ठग ग्राहक बनकर संपर्क करते हैं।
-
वे कहते हैं कि “मैं एडवांस पेमेंट कर रहा हूँ, इस क्यूआर कोड को स्कैन करें या रिक्वेस्ट को एक्सेप्ट करें।”
-
सच्चाई: लोग यह भूल जाते हैं कि पैसे प्राप्त करने के लिए कभी भी क्यूआर कोड स्कैन करने या यूपीआई पिन (UPI PIN) दर्ज करने की आवश्यकता नहीं होती। पिन केवल खाते से पैसे भेजने (कटवाने) के लिए होता है। जैसे ही व्यक्ति पिन दर्ज करता है, पैसा आने के बजाय कट जाता है।
3. बिजली बिल और केवाईसी अपडेट फ्रॉड (Phishing / Smishing)
-
पीड़ितों को एक डरावना मैसेज मिलता है: “आज रात 9:30 बजे आपके घर का बिजली कनेक्शन काट दिया जाएगा क्योंकि पिछले महीने का बिल अपडेट नहीं हुआ है। तुरंत इस नंबर पर संपर्क करें।”
-
घबराहट में जब व्यक्ति दिए गए नंबर पर कॉल करता है, तो ठग खुद को बिजली विभाग का अधिकारी बताकर एक छोटा सा ₹10 का भुगतान करने के लिए एक अज्ञात लिंक भेजता है या फोन में ऐप इंस्टॉल करवाता है। इसके बाद खाते की सारी जमा पूंजी साफ कर दी जाती है।
-
इसी तरह बैंक खाता, सिम कार्ड या पैन कार्ड ब्लॉक होने का डर दिखाकर ‘e-KYC’ लिंक पर क्लिक कराया जाता है।
4. रिमोट एक्सेस ऐप स्कैम (Screen Sharing Fraud)
-
बैंक कस्टमर केयर, गैस एजेंसी, कूरियर ट्रैकिंग या टेलीकॉम सपोर्ट के नाम पर कॉल करके ठग पीड़ित से फोन में AnyDesk, TeamViewer QuickSupport, RustDesk या Screen Share जैसी ऐप्लिकेशन डाउनलोड करने को कहते हैं।
-
इन ऐप्स के इंस्टॉल होते ही फोन की स्क्रीन पर एक 9-अंकों का कोड आता है। जैसे ही उपयोगकर्ता यह कोड ठग को बताता है, ठग को पीड़ित के मोबाइल की पूरी स्क्रीन और रिमोट कंट्रोल मिल जाता है। इसके बाद जब पीड़ित अपना नेट बैंकिंग पासवर्ड या यूपीआई पिन टाइप करता है, तो ठग उसे लाइव देखकर पूरा फंड ट्रांसफर कर लेता है।
5. सर्च इंजन फ़र्ज़ी कस्टमर केयर नंबर
-
जब किसी का कूरियर रुक जाता है, एयर टिकट कैंसिल करना होता है या बैंक ऐप में एरर आता है, तो लोग अक्सर Google पर जाकर उस कंपनी का कस्टमर केयर नंबर ढूंढते हैं।
-
साइबर अपराधी Google Business Profile और सर्च रिजल्ट्स में हेरफेर करके असली नंबर की जगह अपने फ़र्ज़ी नंबर डाल देते हैं। जब कोई व्यक्ति इन नंबरों पर कॉल करता है, तो सामने बैठा ठग ग्राहक सहायता के बहाने गोपनीय जानकारी चुरा लेता है।
6. सिम स्वैप फ्रॉड (SIM Swap Fraud)
-
टेलीकॉम कंपनियों के कर्मचारियों से साठगांठ करके या फ़र्ज़ी पहचान पत्र बनाकर अपराधी पीड़ित के मोबाइल नंबर का डुप्लीकेट सिम कार्ड जारी करवा लेते हैं।
-
डुप्लीकेट सिम एक्टिवेट होते ही पीड़ित का असली सिम ‘नो सर्विस’ दिखाने लगता है। इसी बीच ठग पीड़ित के खाते में पासवर्ड रीसेट करता है और सभी ओटीपी (OTP) नए सिम पर प्राप्त करके नेट बैंकिंग खाली कर देता है।
7. पार्ट-टाइम जॉब और यूट्यूब वीडियो लाइक स्कैम
-
व्हाट्सएप या टेलीग्राम पर पार्ट-टाइम जॉब का ऑफर दिया जाता है: “प्रति दिन यूट्यूब वीडियो लाइक करें या होटल रिव्यू लिखें और ₹2,000 से ₹5,000 कमाएं।”
-
शुरुआत में विश्वास जीतने के लिए ₹500 से ₹1,000 का असली भुगतान किया जाता है। इसके बाद पीड़ित को टेलीग्राम के तथाकथित ‘क्रिप्टो ट्रेडिंग’ या ‘टास्क ग्रुप’ में जोड़ा जाता है और भारी मुनाफे का लालच देकर ₹50,000 से लेकर कई लाख रुपये तक निवेश करवा लिए जाते हैं। अंत में सारा पैसा लॉक हो जाता है और विड्रॉल के लिए और पैसों की मांग की जाती है।
साइबर फ्रॉड से बचने के 10 अचूक नियम (10 Golden Rules)
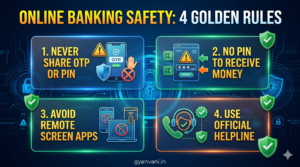
साइबर सुरक्षा का सबसे बड़ा हथियार तकनीक से ज़्यादा आपकी अपनी सावधानी है। अपने बैंक खाते और गाढ़ी कमाई को सुरक्षित रखने के लिए निम्नलिखित 10 नियमों का कड़ाई से पालन करें:
-
यूपीआई का मूल सिद्धांत याद रखें: पैसे मंगाने या प्राप्त करने के लिए कभी भी अपना UPI PIN दर्ज न करें और न ही कोई क्यूआर कोड स्कैन करें। पिन केवल पैसा भेजने के समय ही लगता है।
-
ओटीपी, पिन और सीवीवी (CVV) किसी से साझा न करें: बैंक का कोई भी अधिकारी, पुलिसकर्मी या कस्टमर केयर प्रतिनिधि आपसे कभी भी आपका ओटीपी, कार्ड का 16-अंकों का नंबर, एक्सपायरी डेट या सीवीवी नहीं मांगता। यदि कोई मांग रहा है, तो वह 100% फ्रॉड है।
-
अज्ञात व्यक्ति के कहने पर कोई ऐप इंस्टॉल न करें: फोन में कभी भी AnyDesk, TeamViewer, QuickSupport जैसी रिमोट शेयरिंग ऐप्स किसी कॉलर के निर्देश पर इंस्टॉल न करें।
-
कस्टमर केयर नंबर केवल आधिकारिक ऐप/वेबसाइट से लें: Google पर सर्च करके सीधे किसी रैंडम नंबर पर कॉल न करें। हमेशा बैंक की पासबुक, डेबिट कार्ड के पीछे छपे नंबर या बैंक की आधिकारिक वेबसाइट (जिसके आगे
https://और लॉक आइकन लगा हो) से ही संपर्क विवरण लें। -
संदेहास्पद लिंक (Links) पर क्लिक न करें: एसएमएस या व्हाट्सएप पर आने वाले लॉटरी, बिजली बिल, या इनाम वाले लिंक (विशेषकर
.apkफाइल्स या बिटली/शॉर्ट लिंक्स) पर कभी क्लिक न करें। -
“डिजिटल अरेस्ट” जैसी कोई कानूनी प्रक्रिया नहीं होती: कानूनन कोई भी जांच एजेंसी (पुलिस, सीबीआई, ईडी या नारकोटिक्स) व्हाट्सएप या वीडियो कॉल पर किसी को गिरफ्तार नहीं करती और न ही केस सुलझाने के लिए पैसों की मांग करती है। ऐसी कॉल आने पर तुरंत फोन काटें और स्थानीय पुलिस को बताएं।
-
डेबिट और क्रेडिट कार्ड की सुरक्षा सीमा (Limits) सेट करें: अपने मोबाइल बैंकिंग ऐप में जाकर अपने कार्ड्स की ‘ऑनलाइन ट्रांजैक्शन’ और ‘इंटरनेशनल ट्रांजैक्शन’ लिमिट सीमित कर दें। जब ज़रूरत हो तभी अंतर्राष्ट्रीय लेन-देन चालू करें, अन्यथा इसे स्थायी रूप से बंद रखें।
-
पब्लिक वाई-फाई (Public Wi-Fi) पर वित्तीय लेन-देन न करें: रेलवे स्टेशन, बस स्टैंड या कैफे के मुफ़्त और असुरक्षित वाई-फाई नेटवर्क पर कभी भी बैंक ऐप, यूपीआई या नेट बैंकिंग लॉगिन न करें। हैकर्स ऐसे नेटवर्क पर डेटा इंटरसेप्ट कर सकते हैं।
-
मजबूत पासवर्ड और टू-फैक्टर ऑथेंटिकेशन (2FA) चालू रखें: अपने बैंकिंग पासवर्ड में नाम, जन्मतिथि या मोबाइल नंबर का उपयोग न करें। पासवर्ड में अक्षर, अंक और विशेष चिह्नों (
@#$%) का मिश्रण रखें और हर 3 से 6 महीने में इसे बदलते रहें। -
बैंक अलर्ट्स पर सक्रिय नज़र रखें: सुनिश्चित करें कि आपके बैंक खाते में सही मोबाइल नंबर और ईमेल आईडी रजिस्टर्ड है। खाते से ₹1 कटने का भी मैसेज आए तो उसे नज़रअंदाज़ न करें।
चेकलिस्ट: क्या करें और क्या न करें (Do’s and Don’ts)
| क्या करें (Do’s) | क्या न करें (Don’ts) |
| केवल Google Play Store या Apple App Store से ही वेरिफाइड ऐप्स डाउनलोड करें। | व्हाट्सएप या ब्राउज़र से डाउनलोड होने वाली अंजान .APK फाइल्स इंस्टॉल न करें। |
बैंक के आधिकारिक डोमेन (जैसे .bank.in या बैंक की मुख्य वेबसाइट) की जांच करें। |
लॉटरी, बिजली बिल या बैंक ब्लॉक वाले डरावने एसएमएस के लिंक पर क्लिक न करें। |
| सिम में अचानक नेटवर्क गायब होने पर तुरंत टेलीकॉम ऑपरेटर से संपर्क करें। | किसी भी व्यक्ति के साथ बैंक लॉगिन क्रेडेंशियल्स या ओटीपी शेयर न करें। |
| अज्ञात अंतरराष्ट्रीय कॉल्स (+92, +84, +62 कोड वाले) को ब्लॉक करें। | फोन में अपने बैंक पासवर्ड या कार्ड की फोटो खींचकर सेव न रखें। |
| फ्रॉड होते ही तुरंत 1930 पर कॉल करें। | घबराकर किसी भी वीडियो कॉल वाले फ़र्ज़ी पुलिसकर्मी को पैसे ट्रांसफर न करें। |
यदि आपके साथ फ्रॉड हो जाए तो क्या करें? (Golden Hour Action Plan)
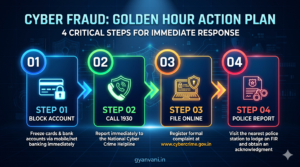
यदि किसी असावधानीवश आपके खाते से अनधिकृत पैसा कट जाता है, तो सबसे महत्वपूर्ण होता है आपका त्वरित एक्शन। अपराध होने के पहले 2 से 3 घंटों को ‘गोल्डन ऑवर’ (Golden Hour) कहा जाता है। इस दौरान सक्रियता दिखाने से आपके पैसे सुरक्षित वापस आने की संभावना 90% तक होती है।
1: बैंक को तुरंत सूचित करें और कार्ड/नेट बैंकिंग ब्लॉक कराएं
सबसे पहले अपने बैंक के टोल-फ्री कस्टमर केयर पर कॉल करें या मोबाइल ऐप से तुरंत अपना डेबिट कार्ड, यूपीआई और नेट बैंकिंग ब्लॉक कराएं। बैंक से उस अनधिकृत लेन-देन का ‘Transaction ID / UTR Number’ नोट कर लें।
चरण 2: राष्ट्रीय साइबर हेल्पलाइन 1930 पर तत्काल कॉल करें
भारत सरकार के गृह मंत्रालय द्वारा संचालित हेल्पलाइन नंबर 1930 (Citizen Financial Cyber Fraud Reporting and Management System – CFCFRMS) पर तुरंत कॉल करें।
-
ऑपरेटर को घटना की जानकारी दें: आपका नाम, मोबाइल नंबर, बैंक खाता संख्या, फ्रॉड की राशि और ट्रांजैक्शन आईडी।
-
यह सिस्टम सीधे देश के सभी प्रमुख बैंकों और पेमेंट गेटवे से जुड़ा होता है। जैसे ही शिकायत दर्ज होती है, पैसा जिस ठग के खाते या वॉलेट में ट्रांसफर हुआ है, उस बैंक को अलर्ट भेजकर वह राशि तुरंत ‘फ्रीज’ (होल्ड) करवा दी जाती है ताकि ठग उसे एटीएम से निकाल न सके।
चरण 3: राष्ट्रीय साइबर पोर्टल पर ऑनलाइन शिकायत दर्ज करें
हेल्पलाइन पर कॉल करने के बाद आधिकारिक पोर्टल www.cybercrime.gov.in पर जाएं:
-
‘Report Financial Fraud’ सेक्शन पर क्लिक करें।
-
घटना से जुड़े सभी स्क्रीनशॉट (एसएमएस, व्हाट्सएप चैट, कॉल हिस्ट्री, बैंक स्टेटमेंट) अपलोड करें।
-
शिकायत दर्ज होते ही आपको एक पावती संख्या (Acknowledgement Number) प्राप्त होगी।
चरण 4: नजदीकी साइबर पुलिस स्टेशन में लिखित शिकायत दें
यदि फ्रॉड की राशि बड़ी है, तो अपने जिले के साइबर क्राइम पुलिस स्टेशन या स्थानीय थाने में जाकर लिखित तहरीर दें और साथ में साइबर पोर्टल की एक्नॉलेजमेंट कॉपी, बैंक पासबुक स्टेटमेंट और पहचान पत्र संलग्न करें। पुलिस से अपनी एफआईआर या शिकायत की मुहर लगी प्रति (Receiving) अवश्य लें।
भारतीय रिजर्व बैंक (RBI) की ‘जीरो लायबिलिटी’ पॉलिसी क्या है?
भारतीय रिजर्व बैंक (RBI) के सर्कुलर के अनुसार, अनाधिकृत इलेक्ट्रॉनिक बैंकिंग लेन-देन में ग्राहकों के अधिकारों और देनदारी को स्पष्ट रूप से निर्धारित किया गया है:
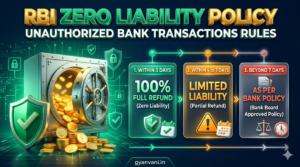
1. शून्य देनदारी (Zero Liability – 100% रिफंड)
ग्राहक को पूरा पैसा वापस मिलेगा यदि:
-
धोखाधड़ी बैंक की प्रणाली में खराबी या बैंक की किसी तकनीकी लापरवाही के कारण हुई हो।
-
यह एक ‘थर्ड-पार्टी ब्रीच’ (तीसरे पक्ष का उल्लंघन) है जहाँ गलती न बैंक की है और न ग्राहक की, और ग्राहक फ्रॉड की सूचना बैंक को 3 कार्य दिवसों (Working Days) के भीतर दे देता है।
2. सीमित देनदारी (Limited Liability)
यदि लापरवाही ग्राहक की नहीं है, लेकिन फ्रॉड की सूचना देने में ग्राहक से 4 से 7 कार्य दिवसों की देरी हो जाती है, तो ग्राहक की देनदारी अधिकतम ₹10,000 (खाते के प्रकार के आधार पर ₹5,000 से ₹25,000) तक सीमित होगी, और बाकी रकम बैंक को वहन करनी होगी।
3. ग्राहक की देनदारी (Customer’s Liability)
यदि ग्राहक ने अपनी लापरवाही से खुद अपना पिन, पासवर्ड या ओटीपी किसी अज्ञात व्यक्ति के साथ साझा कर दिया है, तो जब तक ग्राहक बैंक को फ्रॉड की सूचना नहीं देता, तब तक होने वाले पूरे नुकसान का ज़िम्मेदार खुद ग्राहक होगा। हालांकि, बैंक को सूचना देने के बाद खाते से कटने वाले किसी भी अतिरिक्त पैसे की ज़िम्मेदारी बैंक की होगी।
अक्सर पूछे जाने वाले सवाल (FAQs)
Q1. क्या 1930 पर कॉल करने से फ्रॉड का पैसा सच में वापस मिल जाता है?
हाँ। यदि आप फ्रॉड होने के तुरंत बाद (गोल्डन ऑवर में) 1930 पर कॉल कर देते हैं, तो सिस्टम उस पैसे को ठग के खाते में फ्रीज कर देता है। इसके बाद अदालत या कानूनी प्रक्रिया के तहत वह होल्ड किया गया पैसा सीधे आपके बैंक खाते में वापस ट्रांसफर (Reversal) कर दिया जाता है।
Q2. क्या बैंक कभी फोन पर ओटीपी, सीवीवी या पासवर्ड मांगता है?
कदापि नहीं। आरबीआई के सख्त निर्देश हैं कि कोई भी बैंक कर्मचारी, शाखा प्रबंधक या तकनीकी सहायक कभी भी ग्राहक से फोन, ईमेल या एसएमएस के जरिए पासवर्ड, एटीएम पिन या ओटीपी नहीं मांग सकता।
Q3. अगर कोई पुलिस या सरकारी अधिकारी बनकर वीडियो कॉल करे तो क्या करें?
किसी भी अज्ञात नंबर से आने वाली वीडियो कॉल (खासकर यदि कॉलर वर्दी में हो या पुलिस लोगो का इस्तेमाल कर रहा हो) को तुरंत काट दें। भारत में कोई भी कानूनी एजेंसी वीडियो कॉल पर जांच या गिरफ्तारी नहीं करती। तुरंत 1930 पर नंबर की शिकायत करें और ‘Chakshu’ (संचार साथी पोर्टल) पर ऐसे फ्रॉड नंबर को रिपोर्ट करें।
Q4. क्या मोबाइल में एंटीवायरस इंस्टॉल करने से साइबर फ्रॉड रुक सकता है?
एंटीवायरस केवल ज्ञात मालवेयर और वायरस वाली फाइल्स को रोकने में मदद करता है। लेकिन यदि आप खुद किसी को ओटीपी बता देंगे, रिमोट शेयरिंग कोड देंगे या यूपीआई पिन दर्ज कर देंगे, तो एंटीवायरस भी फ्रॉड को नहीं रोक सकता। मानवीय सतर्कता ही सबसे बड़ा बचाव है।
डिजिटल वित्तीय प्रणालियों का सुरक्षित उपयोग हमारे हाथ में है। किसी भी वित्तीय लेन-देन या संदिग्ध संदेश पर प्रतिक्रिया देने से पहले 5 सेकंड रुकें, सोचें और सत्यापन करें। आपकी यह छोटी सी जागरूकता आपकी गाढ़ी कमाई को सुरक्षित बनाए रखेगी।
अस्वीकरण (Disclaimer): इस लेख में प्रस्तुत की गई संपूर्ण जानकारी केवल सामान्य जन-जागरूकता और शैक्षणिक उद्देश्यों (Educational & Informational Purposes) के लिए साझा की गई है। gyanvani.in किसी भी बैंक, वित्तीय संस्थान, पुलिस विभाग या भारत सरकार की किसी जांच एजेंसी का आधिकारिक प्रतिनिधि नहीं है।
यदि आप किसी भी प्रकार के ऑनलाइन वित्तीय फ्रॉड या बैंकिंग धोखाधड़ी के शिकार हुए हैं, तो तुरंत अपने संबंधित बैंक की आधिकारिक शाखा/कस्टमर केयर से संपर्क करें और राष्ट्रीय साइबर अपराध हेल्पलाइन नंबर 1930 या आधिकारिक पोर्टल cybercrime.gov.in पर तत्काल शिकायत दर्ज कराएं। किसी भी अनजान लिंक, फोन कॉल या थर्ड-पार्टी ऐप्स के उपयोग से पूर्व अपने स्तर पर आधिकारिक स्रोतों से पुष्टि अवश्य करें। पाठक के किसी भी व्यक्तिगत निर्णय या वित्तीय लेन-देन से होने वाले नफा-नुकसान के लिए यह वेबसाइट उत्तरदायी नहीं होगी।